Système minimum viable d’un solo founder : site, produit, paiement, données et automatisation
"La documentation officielle de Cloudflare Pages indique les nombres de builds, leur durée, le nombre et la taille des fichiers, ainsi que l’imputation de Pages Functions aux quotas Workers."
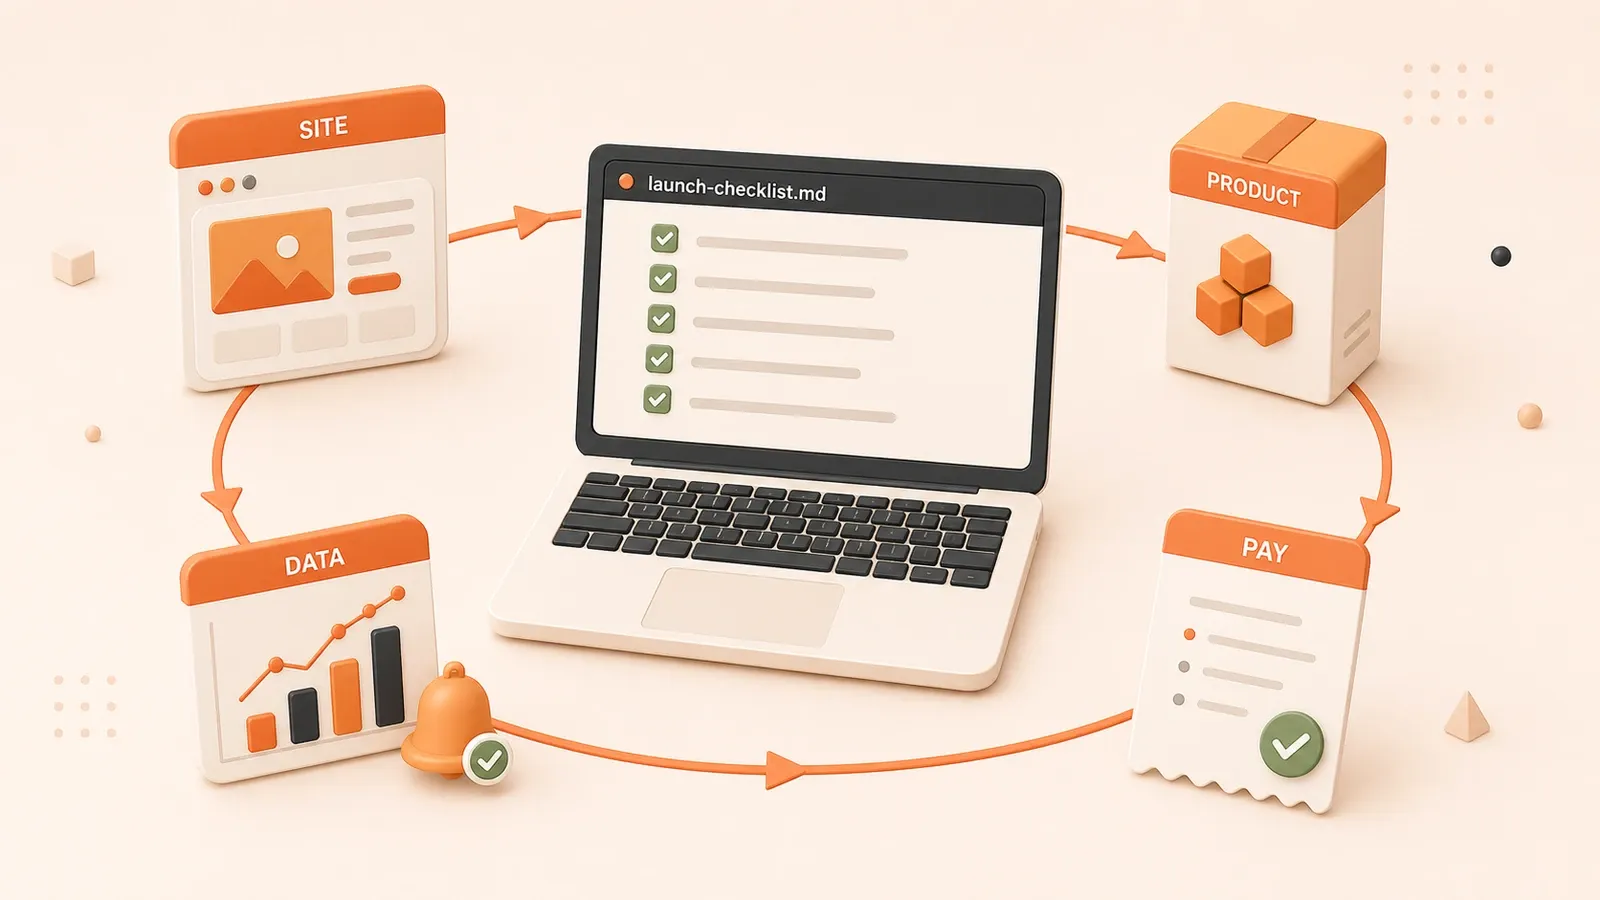
Ouvrez launch-checklist.md : la page /pricing existe, mais le Stripe Product n’a pas été créé ; la connexion fonctionne, mais l’état de l’abonnement ne se synchronise pas ; GA4 reçoit page_view, mais aucun événement ne suit le clic sur le bouton de paiement ; le formulaire envoie un e-mail, sans créer de tâche.
Beaucoup de développeurs indépendants prennent « ça fonctionne » comme seuil de lancement. Les trous apparaissent quand un client payant attend encore une activation manuelle ou qu’un quota gratuit est dépassé avant la première vérification d’usage.
Le système minimum viable d’un solo founder n’est pas viable parce qu’il utilise peu d’outils. Ses actions métier doivent aller jusqu’au bout : l’utilisateur arrive, reçoit le produit, paie, obtient ses droits, génère des données utiles, envoie un retour et trouve une prise en charge en cas d’échec.
La première table sert à repérer la transmission cassée. Vous pourrez ensuite décider quelles couches ont besoin d’une version minimale et lesquelles peuvent attendre.
Tableau de validation : les interfaces à fermer avant le lancement
Le critère n’est pas « toutes les fonctions existent ». Chaque action métier doit aller du déclencheur au résultat. Stripe webhook, Supabase RLS et les événements GA4 arrivent souvent la veille du lancement, parce que le projet s’était arrêté à « la page s’affiche ».
Voici les interfaces à tester réellement avant le lancement :
| Domaine | Interface à fermer | Oubli fréquent | Action de validation |
|---|---|---|---|
| Entrée du site | Pages accessibles, routes sans 404, assets chargés, consommation des builds suivie | Quota Cloudflare Free dépassé ; personne ne lit les erreurs | Ouvrir accueil et tarifs sur un vrai appareil ; consulter l’historique Cloudflare Pages |
| Forme du produit | Le produit est clairement contenu/outil/SaaS et les tarifs sont affichés | Présentation sans prix ni achat ; Stripe Product absent | Vérifier Products/Prices dans Stripe Dashboard ; contrôler l’offre sous /pricing |
| Paiement complet | Checkout Session, webhook, activation, échec/annulation et synchronisation fonctionnent | Aucun webhook ; paiement sans droits ; remboursement non synchronisé | Effectuer un paiement de test Stripe ; contrôler logs et table d’abonnements |
| Système utilisateur | Connexion, RLS, synchronisation et différence gratuit/payant fonctionnent | Bouton de connexion sans RLS ; tous voient le contenu payant | Contrôler subscriptions après connexion ; tester RLS avec un compte gratuit |
| Événements de données | GA4/GSC, 5 à 8 événements, paiement/inscription/essai et alertes fonctionnent | GA4 ne contient que page_view ; clic de paiement et inscription manquent | Vérifier dans GA4 DebugView ; examiner requêtes et pages dans GSC Performance report |
| Boucle de retour | Le retour part, devient une tâche et reçoit un état de traitement | Un e-mail arrive, sans tableau ni suivi | Envoyer un retour et vérifier son arrivée dans le tableau ou la file mail |
| Frontière d’automatisation | Webhook/API/Cron ont seuil d’usage, alerte et rollback | Un échec reste silencieux ; le quota est vu après dépassement | Examiner l’usage Workers ; définir seuil et surveillance des erreurs |
| Suivi des coûts | Usage Cloudflare/Supabase enregistré, quotas et déclencheurs d’upgrade connus | Un projet Supabase Free inactif est suspendu ; dépassement Workers invisible | Vérifier usage Cloudflare et activité Supabase ; documenter les déclencheurs |
Chaque ligne demande une action réelle, pas seulement la lecture d’un fichier de configuration. Avant le lancement, terminez au moins un paiement, un test de connexion et de droits, une vérification d’événement et un envoi de retour.
Entrée du site : pile de déploiement minimale et limites
Le site est la première couche. Un site statique ou un framework léger convient au départ, mais nombre de builds, fichiers et fonctions dynamiques entrent dans le budget. Cloudflare Pages et Astro réduisent la maintenance ; leurs quotas gratuits ne garantissent pas l’architecture.
Tableau de choix de la pile
| Forme du produit | Pile suggérée | Coût de build | Coût des fonctions dynamiques | Usage adapté |
|---|---|---|---|---|
| Site de contenu | Astro / Hugo / Hexo | Cloudflare Pages Free : 500 builds/month, 20 000 files, 25 MiB asset | Pages Functions compte dans Workers | Blog, documentation, pages SEO, pages produit |
| Site outil | Astro + appels API | Identique | Appels API dans Workers (100 000 requests/day) | Outil monopage, recherche, calcul, visualisation |
| SaaS | Astro + Supabase | Identique | Workers + Supabase Edge Functions | Utilisateurs multiples, abonnements, droits, lecture et écriture en base |
Au 26 juillet 2026, les limites officielles de Cloudflare Pages indiquent toujours 500 builds mensuels en Free, un timeout de 20 minutes, 20 000 fichiers maximum et 25 MiB par asset. Les requêtes Pages Functions consomment le quota Workers ; Workers Free inclut 100 000 requêtes par jour et 10 ms de CPU par invocation.
La gratuité des requêtes vers les assets statiques ne rend pas le système entier gratuit. Images, vidéos et téléchargements ajoutent stockage objet, traitement CDN, transformations et egress.
Les pages générées par IA doivent apporter une valeur
Les recommandations Google Search sur l’IA générative autorisent son aide pour la recherche et la structure. Produire de nombreuses pages sans valeur ajoutée peut toutefois enfreindre la règle contre le scaled content abuse. Une entrée utile repose sur un vrai produit, des retours et une analyse réelle, pas sur des centaines de pages SEO automatiques.
Pour les performances, consultez l’optimisation Astro 5. Un système minimal n’a pas besoin d’un score Lighthouse 100 avant le lancement, mais ses pages, assets et CTA doivent fonctionner et ses échecs de build doivent être visibles.
Couche produit : contenu, outil ou SaaS pour la première version ?
La forme du produit détermine la complexité des paiements, utilisateurs, données et automatisations. Contenu, outil et SaaS ne sont pas trois boutons équivalents, mais des engagements opérationnels croissants. La première version favorise la technique la mieux maîtrisée, le paiement le plus simple et le moins de données utilisateur.
Tableau de décision sur la forme
| Forme du produit | Complexité technique | Complexité du paiement | Besoin en données | Adéquation à une première version |
|---|---|---|---|---|
| Site de contenu | Faible : statique + CMS + SEO | Faible : achat unique ou gratuit | Faible : e-mail, RSS, commentaires | Haute : acquisition SEO, revenus de contenu, validation de demande |
| Site outil | Moyenne : statique + API + backend léger | Moyenne : achat ou abonnement | Moyenne : compte léger, historique | Moyenne : validation d’une fonction et d’un paiement |
| SaaS | Haute : auth + base + abonnement + RLS | Haute : abonnement, usage, remboursement | Haute : utilisateurs, droits, état, isolation | Faible : demande payante claire et pile maîtrisée |
Critères de décision
Trois facteurs guident le premier format :
- Maîtrise technique : avec Astro ou Hugo, le contenu valide vite une demande. Avec Supabase ou Postgres, un outil ou SaaS présente moins de risque.
- Complexité du paiement : un achat unique est généralement plus simple qu’un abonnement, lui-même plus simple que la facturation à l’usage. Commencez par un achat ou une capture de contact gratuite, puis ajoutez la complexité lorsque la demande existe.
- Données utilisateur : le contenu peut se limiter à l’e-mail et au RSS ; un outil conserve un historique ; un SaaS a besoin d’identité, droits, état d’abonnement et isolation.
La forme du produit n’est pas une identité. Tant que l’action centrale reste instable, centre de compte, espace d’équipe et marché de modèles ne passent pas en premier.
Couche paiement : pas un dernier bouton, mais une entrée du modèle de données
Le paiement est la couche la plus risquée du système minimal. Il influence base de données, utilisateurs, droits, administration et notifications. Si Checkout encaisse mais que le webhook n’accorde aucun droit, que le remboursement ne change pas l’état ou qu’un abonnement expiré conserve l’accès, l’exécution a échoué.
Liste des étapes du paiement
Une boucle Stripe minimale comprend :
| Étape | Objet Stripe | Interface à fermer | Oubli fréquent |
|---|---|---|---|
| 1. Créer le produit | Products | Créer dans Stripe Dashboard et afficher le prix | Prix sous /pricing, mais aucun Stripe Product |
| 2. Créer le prix | Prices | Définir montant, devise, période et achat/abonnement/usage | interval absent ; meter absent pour l’usage |
| 3. Créer Checkout Session | Checkout Session | Définir line_items, mode, success_url, cancel_url | success_url redirige sans vérifier le paiement |
| 4. Configurer le webhook | Webhook endpoint | Recevoir checkout.session.completed, invoice.paid, customer.subscription.deleted, etc. | Aucun webhook ; aucun droit après paiement |
| 5. Exécuter la commande | Logique propre | Accorder les droits en base et envoyer une confirmation | Dépendance à une action manuelle non tracée |
| 6. Gérer le remboursement | Refunds | Mettre à jour, retirer les droits et prévenir | Accès payant conservé après remboursement |
| 7. Synchroniser l’abonnement | Subscriptions | Mettre à jour après renouvellement, annulation ou expiration | Droits conservés après expiration |
Tableau de décision du modèle de paiement
Le modèle de paiement modifie les données :
| Modèle | Effet sur les données | Gestion des droits | Usage adapté |
|---|---|---|---|
| Achat unique | Ajouter paid_at ou purchase_id au compte ou à l’achat | Accorder une fois, à vie ou pour une durée | Produit numérique, cours, modèle, outil à l’achat |
| Abonnement | Table subscriptions avec user_id, stripe_subscription_id, status, current_period_end | Accorder et retirer par période ; synchronisation requise | Outil, SaaS, contenu membre |
| Facturation à l’usage | Table usage avec user_id, meter, amount, timestamp | Limiter l’usage et le solde ; table de quota requise | API, stockage cloud, calcul |
Stripe Products et Prices permettent de créer un nouveau Price puis de lui transférer un lookup key. Rechercher par clé évite de coder un Price ID à plusieurs endroits, mais un changement suit toujours le processus officiel de création et d’activation.
Exécution, remboursement et état d’abonnement passent par webhook et base de données. Une page success ou une opération manuelle dans Dashboard ne suffit pas. Pour approfondir, consultez le comparatif des paiements pour solo founder.
Vérifier un paiement de test
Avant le lancement, terminez un parcours dans l’environnement de test Stripe :

- Utiliser l’environnement de test du Stripe Dashboard
- Employer les méthodes de test actuellement documentées pour succès, refus et authentification supplémentaire
- Terminer Checkout avec les données de test
- Examiner Payments et Events et confirmer l’événement attendu
- Contrôler
subscriptionsou le droit et confirmer la synchronisation - Vérifier l’accès après connexion, puis répéter avec un compte sans droit
Vérifiez ensuite séparément les clés de production, le webhook endpoint, les signatures d’événements et les notifications.
Couche utilisateur : distinguer identité, droits et état d’abonnement
Un système utilisateur dépasse le bouton de connexion. La version minimale distingue identité, droits, état d’abonnement et frontière d’accès aux données. Si la connexion réussit mais que tous lisent les données payantes, le problème vient de l’autorisation.
Supabase Auth gère mot de passe, magic link, OTP, connexion sociale et SSO. JWT et RLS de la base travaillent ensemble pour l’autorisation. L’authentification répond à « qui êtes-vous ? » ; une RLS policy décide quelles lignes peuvent être lues ou écrites.
Liste du système utilisateur minimum
| Capacité | Capacité Supabase | Interface à fermer | Oubli fréquent |
|---|---|---|---|
| Authentification | Mot de passe, magic link, OTP, connexion sociale, SSO | Connexion, réception du JWT, accès à ses propres données | Connexion sans autorisation |
| Gestion des droits | RLS (sécurité au niveau des lignes) | Chacun ne voit que ses données ; le payant voit le contenu payant | RLS désactivé ou policy trop large |
| Synchronisation | Stripe webhook → subscriptions | État mis à jour après paiement, renouvellement, annulation, expiration | État conservé uniquement dans Stripe |
| Frontière des données | RLS policy | Chacun accède à ses lignes ; administration séparée | Isolation non testée ; données d’autrui visibles |
Un projet Supabase repose sur Postgres ; Auth, Storage, Realtime et Edge Functions s’organisent autour. Un backend de confiance met à jour l’abonnement. Le navigateur ne décide pas si un accès payant existe.
Avant le lancement, testez RLS avec au moins deux comptes, l’un autorisé, l’autre non. Vérifiez aussi qu’aucune service role ni clé privilégiée n’apparaît dans le navigateur.
Couche données : 5 à 8 événements métier, pas un simple script
Installer GA4 ne constitue pas une couche de données. La version minimale n’a besoin que de 5 à 8 événements qui changent une décision, mais ils couvrent visite, clic, action centrale, inscription, paiement, erreur et retour.
Tableau des événements métier
| Événement | Nom GA4 | Déclenchement | Usage d’analyse |
|---|---|---|---|
| Vue de page | page_view | Chargement | Entrée et acquisition SEO |
| Clic paiement | begin_checkout ou événement propre | Clic achat ou abonnement | Funnel et page tarifaire |
| Inscription terminée | sign_up | Fin de l’inscription | Conversion et qualité d’acquisition |
| Début d’essai | Événement trial_start propre | Début d’un essai ou usage gratuit | Conversion d’essai et expérience |
| Paiement terminé | purchase | Confirmation backend | Revenus et flux de paiement |
| Erreur | Événement error_occurred propre | Erreur frontend, API ou action centrale | Stabilité et priorisation |
| Retour envoyé | Événement feedback_submit propre | Envoi d’un avis ou problème | Taux et classification |
GA4 peut marquer les actions importantes comme key event. Realtime et DebugView valident la collecte ; l’analyse de production vérifie aussi paramètres, attribution et déduplication.
Routine d’analyse des données
Contrôlez au moins chaque semaine :
- GA4 : examiner les événements : valider dans DebugView puis suivre visite, inscription, essai et paiement.
- GSC : examiner requêtes et pages : consulter clics, impressions, CTR, position moyenne, requêtes et pages, pas seulement le trafic total.
- Analyse produit : décider du niveau de détail : ajouter PostHog ou équivalent lorsque GA4 n’indique plus ce qu’un utilisateur précis a fait, combien de fois et où il a abandonné.
GSC, logs et alertes servent avant le revenu. Ils montrent requêtes d’entrée, friction tarifaire, échec d’action centrale et erreurs fréquentes. Si la collecte commence au premier client payant, les causes antérieures ont disparu.
Couche automatisation : utile dès le premier jour ou source de risque
Certaines automatisations retirent une répétition sûre ; d’autres amplifient les dégâts en cas d’échec. Les outils de code IA accélèrent le développement, mais ne valident pas exécution du paiement, droits, sécurité et données métier.
Les coding agents comme Codex aident à comprendre un dépôt, implémenter, relire, déboguer, tester et migrer. Ils collaborent au développement. Exécution du paiement, frontières d’accès, secrets de production, alertes d’usage et retours gardent un responsable humain.
Tableau des frontières d’automatisation
| Automatisation | Utile dès le premier jour | Risque ajouté | Seuil d’usage |
|---|---|---|---|
| Déploiement | Build et déploiement après Git push | Quota dépassé ; échec sans notification | Builds Pages et timeout |
| Notification | Paiement → droit → confirmation | Webhook sans retry ; message et droit divergent | Requêtes Workers, CPU, retries |
| Sauvegarde | Exporter les données critiques ; activer la sauvegarde sur un plan payant | Free n’inclut pas la sauvegarde automatique ; export raté invisible | Taille de base, stockage, restauration |
| Analyse | Exporter GA4/GSC et produire un rapport périodique | Fréquence excessive ; quotas API et retard ignorés | GA4/GSC API quota |
| Orchestration complexe | Rendre observable paiement → droit → e-mail → CRM | Un échec casse la chaîne ; aucune idempotence ni rollback | Échecs par étape, retries, dead letters |
| Dépendances multiples | Relier Webhook, API, Cron, e-mail et CRM | Latences différentes ; aucun log unifié | Requêtes dynamiques, files, API externes |
Seuils pour Webhook, API et Cron
Webhooks, API légères et tâches Cron peuvent fonctionner sur Cloudflare Workers, mais les limites actuelles entrent dans le budget :
- Workers Free : 100 000 requests/day et 10 ms CPU/invocation.
- Workers Paid : à partir de 5 dollars par compte et par mois ; Standard comprend 10M requests/month et 30M CPU ms/month, puis facture l’excédent.
Assets statiques et requêtes dynamiques ne suivent pas la même tarification. Surveillez ensemble requêtes, CPU, retries, logs, KV, Queues, R2 et produits associés au lieu d’un seul chiffre « gratuit ».
Notifications de déploiement, confirmation de paiement, routage des retours et résumés périodiques conviennent tôt. Remboursement automatique, suppression de données, changement de droits, envoi massif et modification de prix gardent une approbation humaine jusqu’à validation de l’audit, de l’idempotence et du rollback.
Seuils de coût : un quota gratuit n’est pas une promesse d’architecture
Un quota gratuit est un budget de départ, pas une promesse. Les limites Cloudflare et Supabase dépendent des requêtes dynamiques, du CPU, du stockage, de l’egress, des builds, des logs et du profil d’usage. Elles ne garantissent ni « gratuit pour toujours » ni un nombre fixe d’utilisateurs.
Tableau des coûts et limites
| Service | Quota gratuit | Départ payant ou upgrade | Risque de changement | Limite à surveiller |
|---|---|---|---|---|
| Cloudflare Pages | 500 builds/month, 20 000 files, 25 MiB asset, timeout de 20 minutes | Étendre les limites Pages via le plan Cloudflare adapté | Quotas et plans peuvent évoluer | Builds, fichiers, timeout |
| Cloudflare Workers | 100 000 requests/day, 10 ms CPU/invocation ; assets statiques gratuits | Paid dès $5/account/month, avec 10M requests et 30M CPU ms | Prix, CPU, requêtes et produits évoluent | Requêtes, CPU, retries, alertes |
| Supabase | 50 000 MAU, 500 MB database, 1 GB storage, 5 GB egress, 2 Free projects ; pause possible après une semaine d’inactivité | Pro $25/month avec $10 de compute credits | Projet, calcul, trafic et sécurité évoluent | MAU, base, stockage, egress, activité |
Ces chiffres ont été vérifiés le 26 juillet 2026 dans Cloudflare Pages limits, Workers pricing et Supabase pricing. Revérifiez les pages officielles au lancement.
Un projet Supabase Free inactif peut être suspendu après une semaine et le plan Free n’inclut pas de sauvegardes automatiques. « Le projet s’ouvre » n’est pas un contrôle de santé. Testez activité, export, restauration et déclencheurs d’upgrade.
Les autres limites figurent dans la checklist Cloudflare Free et le comparatif des plans Cloudflare.
Conclusion
Le système minimum viable d’un solo founder n’est pas une courte liste d’outils. Chaque action importante a une entrée, un résultat et une voie d’échec : l’utilisateur arrive, reçoit le produit, paie, obtient ses droits, produit des données, envoie un retour et trouve de l’aide en cas d’incident.
La première version n’a pas besoin d’être parfaite, mais elle doit être testable. Placez launch-checklist.md à côté du dépôt et exécutez paiement, droits, événements, feedback et incident sur un vrai parcours. Frontend, backend, déploiement, base, paiement et analytics pourront évoluer sans reconstruction complète pour une transmission oubliée.
Valider le premier système facturable d’une activité solo
Suivez un vrai parcours utilisateur et contrôlez l’entrée, l’action produit, l’exécution du paiement, les droits, les données, les retours et la reprise humaine.
⏱️ Estimated time: 60 min
- 1
Step 1: Tracer un parcours métier réel
Partez d’une landing page ou d’un contenu et notez le CTA, l’action produit, le paiement ou la collecte de contact, l’activation des droits et le point de retour. - 2
Step 2: Achever une livraison centrale
Faites passer une vraie entrée par les états en cours, succès, échec et nouvelle tentative, puis vérifiez qu’une trace existe pour chaque action. - 3
Step 3: Vérifier paiement et droits
Testez les paiements réussis, refusés et soumis à authentification, puis contrôlez webhook, commande, abonnement et autorisations. - 4
Step 4: Contrôler les événements minimums
Vérifiez visite, CTA, action centrale, inscription, paiement, retour et erreur, puis confirmez que GA4, GSC ou l’analyse produit répondent aux questions importantes. - 5
Step 5: Envoyer un retour et déclencher le suivi humain
Envoyez un retour depuis le produit, contrôlez son arrivée dans une file unique et conservez source, utilisateur, page, heure et statut. - 6
Step 6: Fixer les seuils de coût et d’incident
Notez les limites de requêtes dynamiques, CPU, base de données, stockage, egress, builds et suspension, ainsi que notification, vérification manuelle et rollback.
FAQ
La première version d’un produit solo founder a-t-elle besoin d’une connexion ?
Faut-il commencer par un site de contenu, un outil ou un SaaS ?
Que concevoir avant d’ajouter le paiement ?
GA4 suffit-il et quand ajouter PostHog ?
Pourquoi installer GSC, logs et alertes avant les revenus ?
Les quotas gratuits Cloudflare et Supabase suffisent-ils au début ?
Un outil de code IA peut-il construire tout le système d’un coup ?
14 min de lecture · Publié le: 24 sept. 2026

Guide de stack technique pour solo founder
Si vous arrivez depuis la recherche, le plus rapide est de passer à l’article précédent ou suivant de cette série.
Précédent
Choisir sa stack de solo founder : contenu, outils et SaaS
Structurez contenu, validation, SaaS, paiement, automatisation, données et exploitation en un système maintenable, avec des priorités et des seuils de coût clairs.
Partie 1 sur 4
Suivant
Site de contenu, outil gratuit et SaaS : les trois couches d’un produit solo
La demande de recherche, les actions dans l’outil, l’usage répété et les signaux de paiement indiquent s’il faut améliorer le contenu, lancer un outil, vendre un produit numérique ou développer un SaaS.
Partie 3 sur 4


Commentaires
Connectez-vous avec GitHub pour laisser un commentaire